Microsoft ha anunciado un cambio importante en la forma de iniciar sesión en Microsoft 365 (Outlook, Teams, OneDrive, SharePoint…). A partir del 1 de febrero de 2027, dejará de enviar códigos de verificación por SMS y por llamada telefónica. En su lugar, recomienda las claves de acceso (en inglés, passkeys), un método más cómodo y mucho más seguro.
Os explicamos en qué consiste este cambio, a quién afecta y qué conviene hacer desde ya.
Índice de contenidos
¿Qué cambia exactamente?
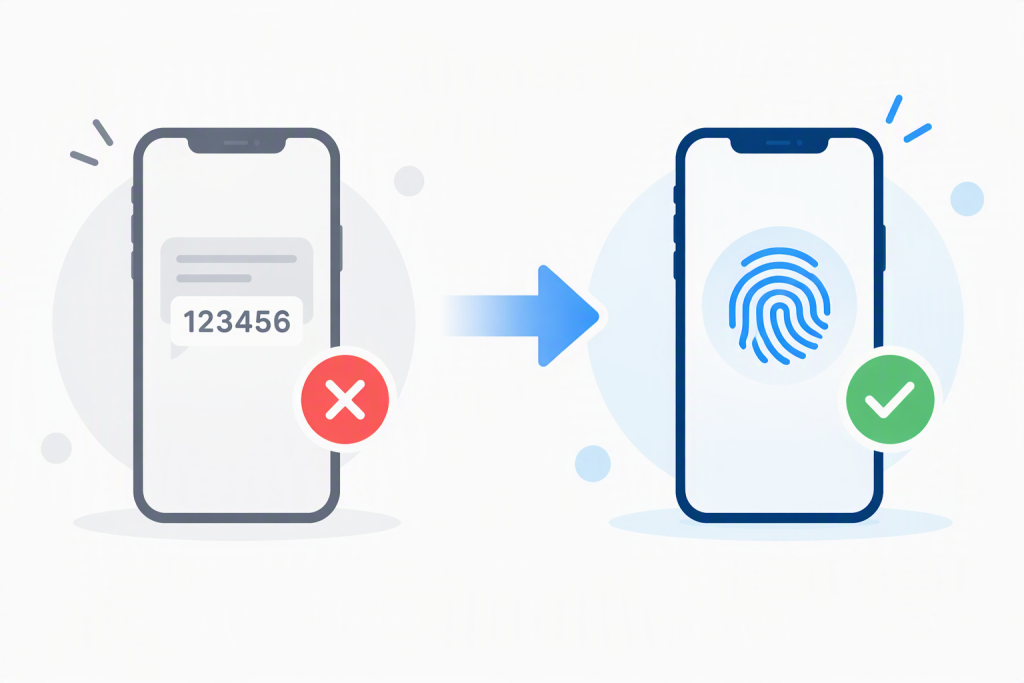
Hasta ahora, muchos usuarios confirmaban su identidad al iniciar sesión introduciendo un código que recibían por SMS o escuchándolo en una llamada. Este sistema, conocido como verificación en dos pasos, seguirá existiendo, pero Microsoft dejará de ofrecer el SMS y la llamada como forma de recibir esa confirmación.
El método que pasa a ser el predeterminado es la clave de acceso.
¿Por qué lo hace Microsoft?
Por seguridad. Los códigos por SMS o llamada son hoy uno de los métodos más fáciles de engañar: un ciberdelincuente puede convencer a alguien para que le facilite el código mediante una web falsa o un correo fraudulento, o incluso duplicar su número de teléfono para recibir los mensajes en su lugar. Con el aumento de los ataques cada vez más sofisticados, Microsoft considera que este método ya no ofrece una protección suficiente.
Microsoft lo explica con más detalle en su anuncio oficial.
¿Qué es una clave de acceso?
Una clave de acceso es una forma de demostrar que eres tú sin tener que escribir ningún código. Se guarda de forma segura en tu móvil (por ejemplo, dentro de la aplicación Microsoft Authenticator) o en tu ordenador, y se desbloquea igual que desbloqueas el teléfono: con la huella, el reconocimiento facial o tu PIN.
Sus ventajas principales son dos. Por un lado, es más rápida y cómoda, ya que no hay que esperar ni copiar códigos. Por otro, es prácticamente imposible de robar mediante engaños: la clave solo funciona en la página auténtica de Microsoft, por lo que aunque alguien caiga en una web falsa, esta no podrá utilizarla.
Fechas clave
- Desde el 1 de septiembre de 2026: los usuarios que utilizan SMS o llamada ya pueden ver un aviso, al iniciar sesión, invitándoles a registrar una clave de acceso.
- 1 de febrero de 2027: Microsoft deja de enviar códigos por SMS y llamada.
- A partir de esa fecha: los usuarios cuyo único método de verificación sea el SMS o la llamada no podrán continuar hasta que registren una clave de acceso. Este cambio es obligatorio para todas las empresas y no se puede desactivar.
¿Me afecta?
Te afecta si tú o alguien de tu equipo recibe un código por SMS o una llamada al iniciar sesión en Microsoft 365. Si ya utilizáis la aplicación Microsoft Authenticator u otro método distinto del SMS o la llamada, este cambio concreto no os obliga a hacer nada, aunque registrar una clave de acceso sigue siendo recomendable.
¿Qué hay que hacer?
Lo más importante es no esperar al último momento. Si alguien de tu equipo ve el aviso para registrar una clave de acceso, lo recomendable es seguir los pasos en ese momento: se tarda unos pocos minutos. Hacerlo con tiempo evita que, a partir de febrero, algún usuario se quede bloqueado al intentar acceder a su correo o a sus archivos en un momento inoportuno.
¿Cómo os ayudamos desde Deisoltec?
Si tu empresa necesita mantener la verificación por SMS o llamada por motivos normativos u operativos, ponte en contacto con nosotros antes del 1 de febrero de 2027 y estudiaremos contigo las alternativas disponibles.
Y si tienes cualquier duda, o necesitas ayuda para registrar tu clave de acceso, puedes escribirnos a hd@dst.es, de lunes a viernes de 9:00 a 18:00.